Faille CoreGraphics possiblement exploitée : installez macOS Tahoe 26.7.1 ou Sequoia 15.8.1
Installez sans attendre macOS Tahoe 26.7.1 ou Sequoia 15.8.1 : ces mises à jour corrigent CVE-2026-86950, une faille de CoreGraphics qu'Apple juge possiblement exploitée. Un simple fichier piégé suffisait à exécuter du code. Sous Golden Gate, passez à la 27.0.1.
Le 28 septembre, Apple a publié trois mises à jour de macOS le même jour. Deux d’entre elles, macOS Tahoe 26.7.1 et macOS Sequoia 15.8.1, ne contiennent qu’un seul correctif de sécurité. Mais il vise une faille qu’Apple considère comme possiblement exploitée : c’est la définition même d’une mise à jour à installer sans attendre.
Ce que l’on sait de CVE-2026-86950
- Composant touché : CoreGraphics, la bibliothèque de macOS chargée d’afficher et de traiter images, PDF et autres contenus graphiques.
- Nature : une écriture hors limites (out-of-bounds write), corrigée par un meilleur contrôle des limites de mémoire.
- Conséquence : l’ouverture ou le simple traitement d’un fichier malveillant peut conduire à l’exécution de code arbitraire.
- Niveau d’exploitation : Apple dit avoir connaissance d’un signalement selon lequel la faille pourrait avoir été exploitée dans une attaque extrêmement sophistiquée visant des personnes précises, sur des versions d’iOS antérieures à iOS 27.
- Découverte : créditée à l’équipe Meta Product Security.
Autrement dit, l’exploitation évoquée est ciblée et concerne l’iPhone. Rien n’indique, à ce stade, une campagne de masse contre les Mac. Mais le composant vulnérable est le même sur macOS, et le scénario d’attaque, un fichier piégé reçu par message ou téléchargé, n’a rien d’exotique. Une mise à jour qui ne contient qu’un correctif, signalé comme possiblement exploité, se traite en priorité.
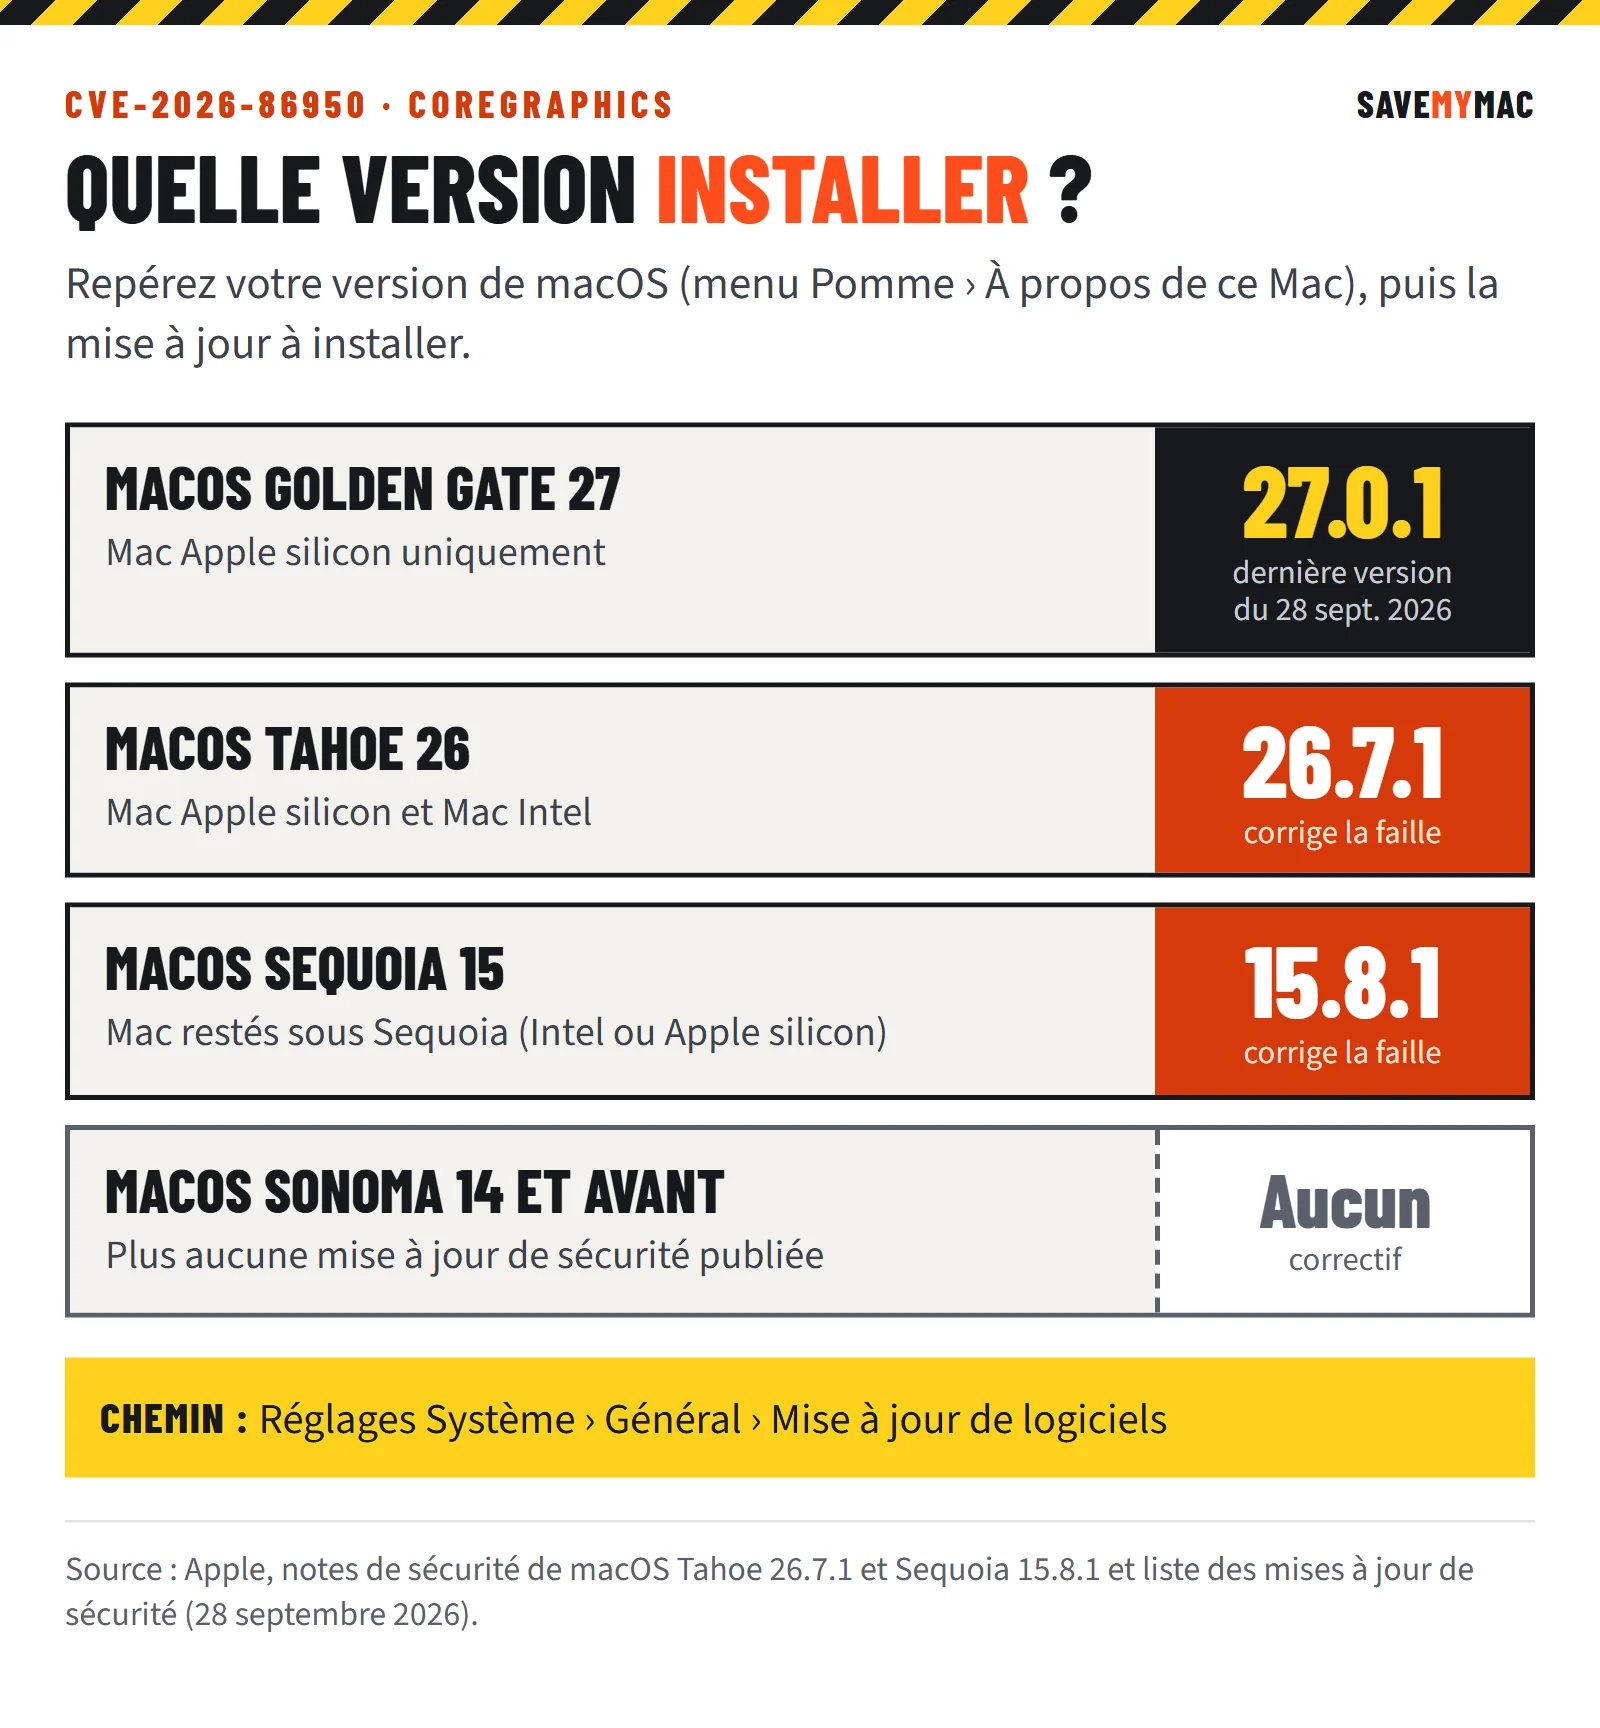
Quelle version installer
- Enregistrez votre travail et branchez le portable sur secteur.
- Si votre dernière sauvegarde date de plus d’un jour, lancez-en une : menu Time Machine de la barre des menus › Sauvegarder maintenant.
- Ouvrez Réglages Système › Général › Mise à jour de logiciels.
- Installez la mise à jour proposée, puis laissez le Mac redémarrer.
- Vérifiez le résultat dans le menu Pomme › À propos de ce Mac : vous devez lire 26.7.1, 15.8.1 ou 27.0.1 selon votre version.
Mac Apple silicon et Mac Intel : ce qui diffère
Sur un Mac Apple silicon resté sous Tahoe, la fenêtre de mise à jour met souvent en avant le passage à macOS Golden Gate 27. Si vous ne voulez pas changer de version majeure aujourd’hui, cherchez sous cette offre la mention des autres mises à jour disponibles : Tahoe 26.7.1 s’y trouve. Les Mac Intel, eux, ne peuvent pas installer macOS 27 ; la 26.7.1 est donc la seule mise à jour qui leur est proposée s’ils sont sous Tahoe.
Si votre Mac est déjà sous Golden Gate, installez la 27.0.1. Apple n’a publié aucune note de sécurité pour cette version, et la faille CoreGraphics ne figure pas non plus parmi les quelque deux cents corrections de Golden Gate 27 : il n’y a donc pas d’action particulière à mener, sinon rester à jour.
Et les Mac sous Sonoma ?
Apple n’a publié aucun correctif pour macOS Sonoma, ni le 14 ni le 28 septembre. Si votre Mac peut passer à Sequoia ou à Tahoe, c’est le moment de le faire, après une sauvegarde complète. Nous détaillons la situation des Mac restés sous Sonoma et les modèles qui ne peuvent pas aller plus loin.
À ne pas faire
- Reporter la mise à jour « à ce soir » pendant des semaines : c’est précisément l’intervalle qu’exploitent les attaquants.
- Ouvrir, en attendant, des images ou des PDF reçus de façon inattendue, même d’un contact connu.
- Installer un « correctif » proposé par un site, une fenêtre surgissante ou un message : les mises à jour de macOS ne s’installent que depuis Réglages Système.
Sources
- Apple : contenu de sécurité de macOS Tahoe 26.7.1
- Apple : contenu de sécurité de macOS Sequoia 15.8.1
- Apple : liste des mises à jour de sécurité
- Apple : contenu de sécurité de macOS Golden Gate 27
- The Eclectic Light Company : mises à jour 27.0.1, 26.7.1 et 15.8.1 (28 septembre 2026)
Cet article a été préparé avec l’assistance d’une intelligence artificielle, à partir des sources citées.
À lire aussi
Faux installateur Zoom : la porte dérobée CloudSyncD vise les Mac
Si un « installateur Zoom » vous envoie dans Réglages Système pour autoriser son ouverture, puis réclame votre mot de passe, arrêtez tout. C'est le mode opératoire de CloudSyncD, une porte dérobée pour Mac repérée par Jamf. Téléchargez Zoom uniquement depuis le site de l'éditeur.
Par La rédaction
Commentaires