Faux installateur Zoom : la porte dérobée CloudSyncD vise les Mac
Si un « installateur Zoom » vous envoie dans Réglages Système pour autoriser son ouverture, puis réclame votre mot de passe, arrêtez tout. C'est le mode opératoire de CloudSyncD, une porte dérobée pour Mac repérée par Jamf. Téléchargez Zoom uniquement depuis le site de l'éditeur.
Jamf Threat Labs a publié le 30 septembre l’analyse d’une nouvelle porte dérobée pour macOS, baptisée CloudSyncD. Les chercheurs en ont repéré une première version, manifestement encore en développement, le 15 septembre. Deux jours plus tard, de nouveaux échantillons étaient configurés pour dialoguer avec une infrastructure de commande active, répartie sur plusieurs domaines : pour Jamf, l’opération est en train de passer au déploiement.
Aucune faille de macOS n’est exploitée. Il n’y a donc ni référence CVE ni correctif à attendre : toute l’attaque repose sur la manipulation de l’utilisateur, et c’est là qu’on peut l’arrêter.
Comment le faux Zoom s’installe
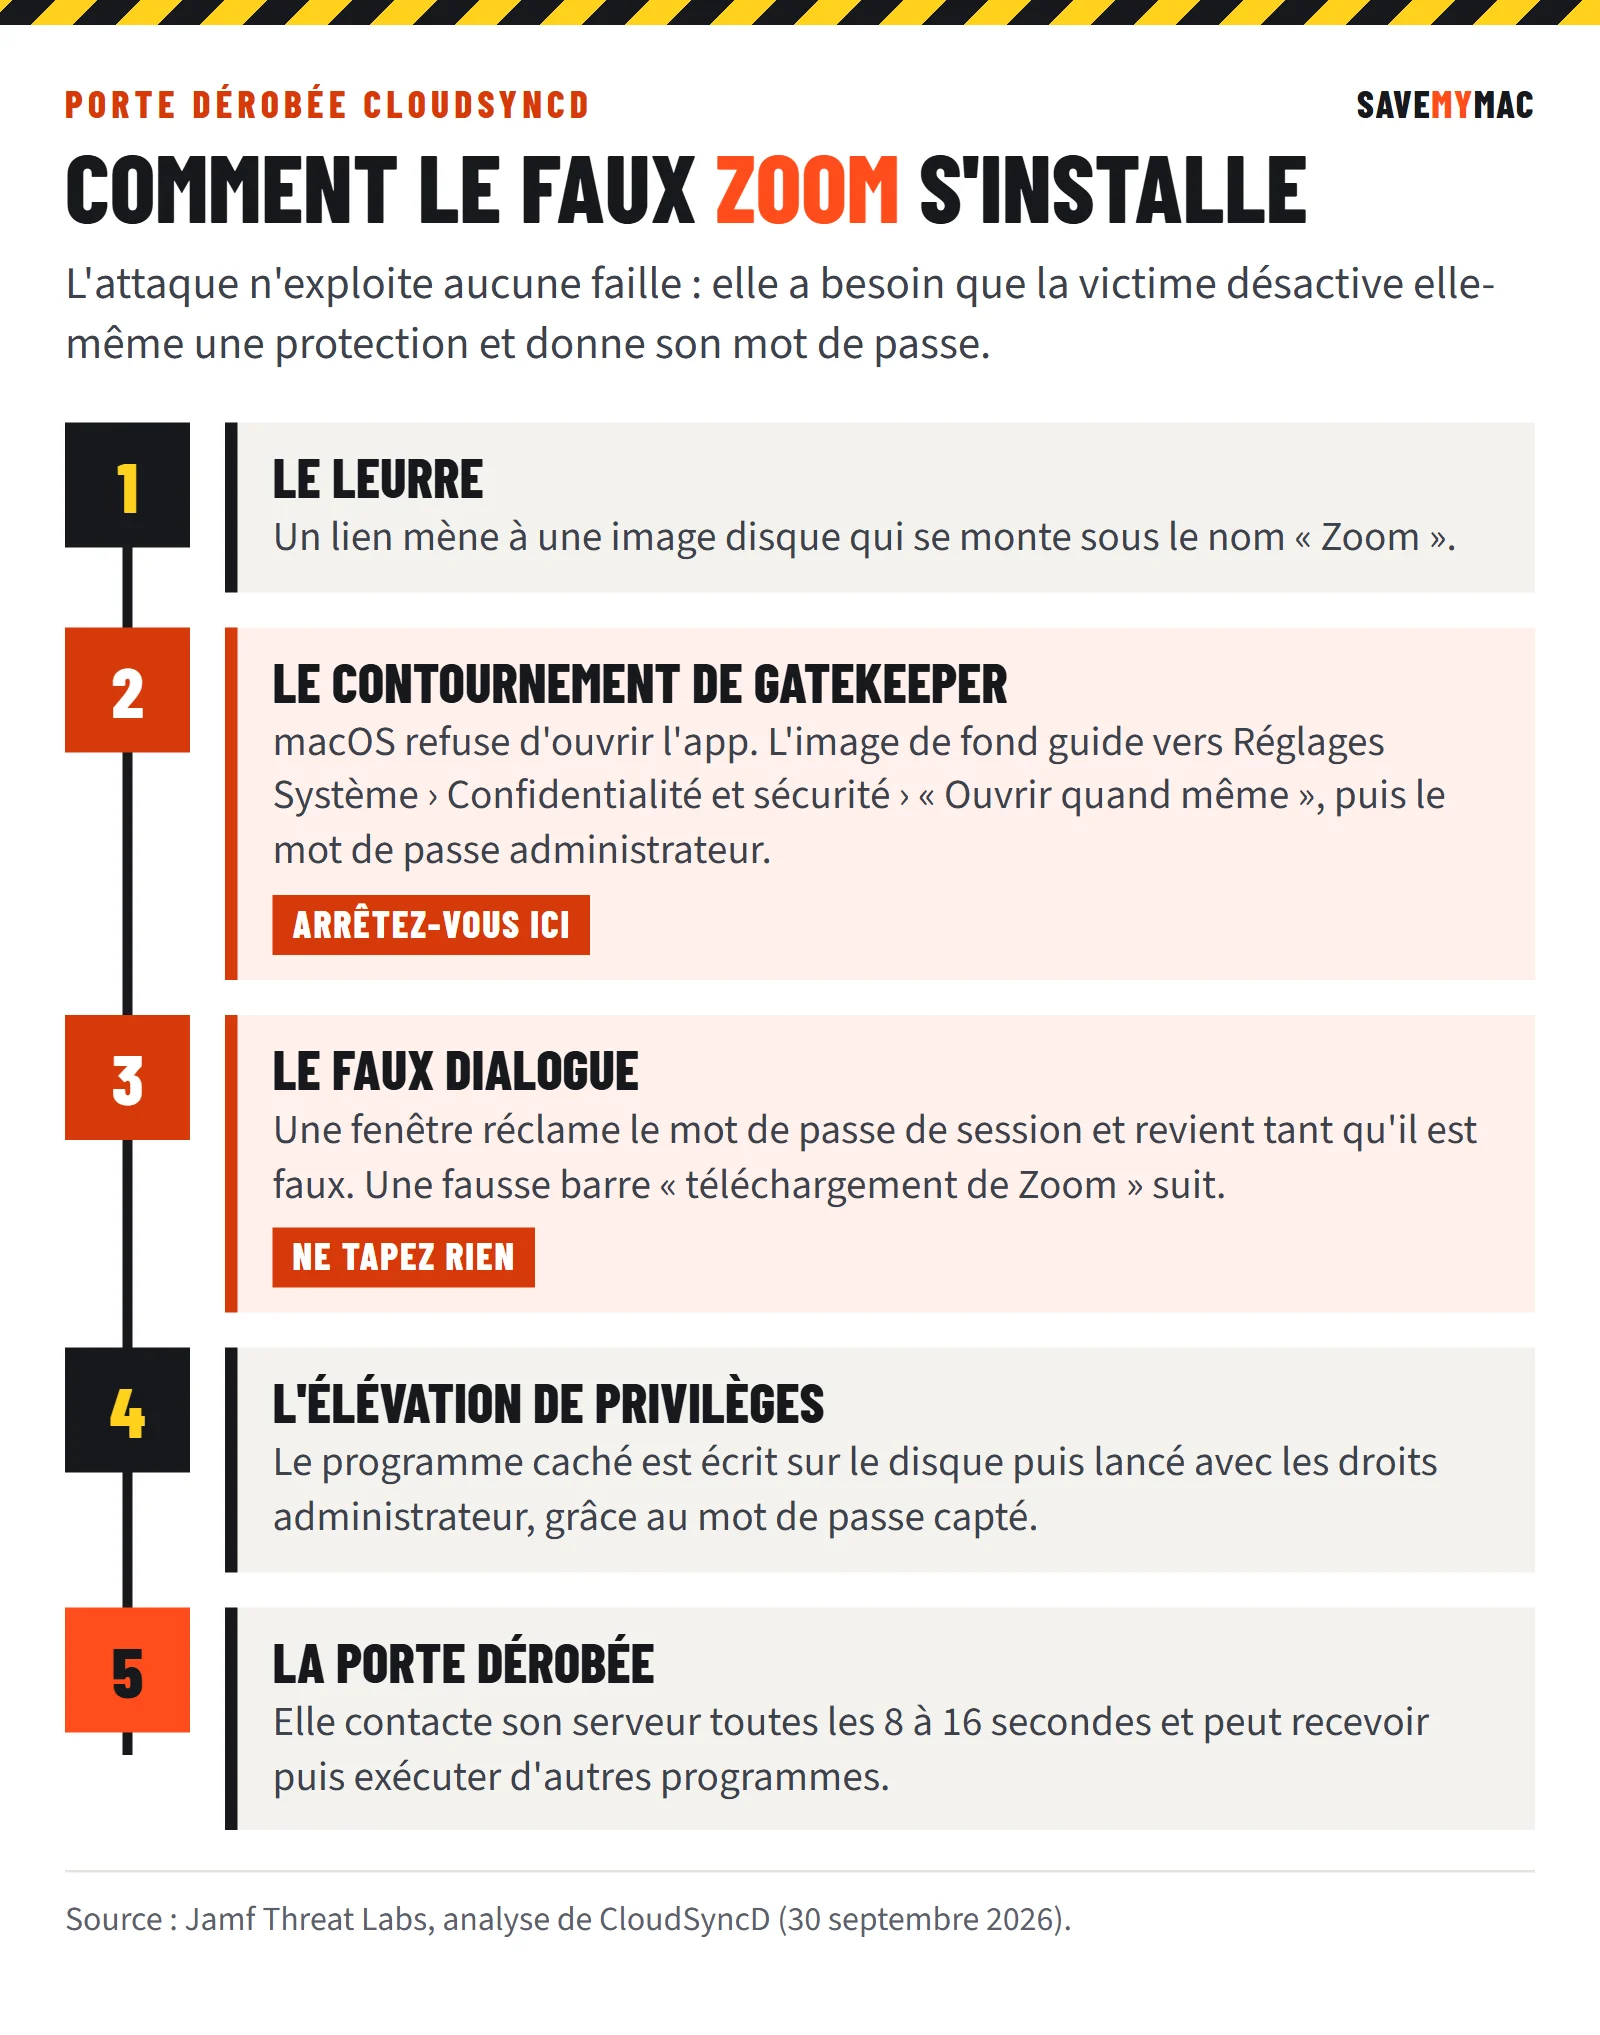
La victime reçoit un lien vers une image disque qui, une fois ouverte, apparaît sous le nom « Zoom ». L’application qu’elle contient n’a qu’une signature ad hoc : macOS refuse donc de l’ouvrir d’un double-clic. L’image de fond de la fenêtre prend alors le relais avec une liste d’étapes numérotées qui guident l’utilisateur vers Réglages Système › Confidentialité et sécurité, pour y cliquer sur « Ouvrir quand même » et saisir son mot de passe administrateur.
Une fois lancée, l’application affiche une fausse fenêtre système qui réclame le mot de passe de session. Le programme vérifie la saisie et repose la question tant qu’elle est fausse. Une fausse barre de « téléchargement de Zoom » s’affiche ensuite, sans aucun téléchargement réel derrière.
Le mot de passe sert à lancer, avec les droits administrateur, un second programme écrit dans un fichier temporaire. Celui-ci contacte son serveur toutes les 8 à 16 secondes, lui envoie une fiche de la machine (identifiant matériel, processeur, mémoire, version de macOS, nom d’utilisateur), puis attend des ordres. Il peut recevoir et exécuter n’importe quel programme envoyé par l’attaquant.
Jamf n’a pas trouvé de fonctions de vol intégrées visant les navigateurs, le trousseau ou les portefeuilles de cryptomonnaies, et n’a observé aucun mécanisme de persistance lors de ses tests. D’après SecurityWeek, le mot de passe capté n’est pas transmis : il est encodé et caché dans un faux fichier de configuration de Zoom. Mais une porte dérobée capable de lancer n’importe quel programme avec les droits administrateur reste une compromission complète. CloudSyncD n’est attribuée à aucun groupe connu.
Les bons réflexes
- Téléchargez Zoom, comme toute application de visioconférence, depuis le site officiel de l’éditeur ou l’App Store, jamais depuis un lien reçu par message.
- Méfiez-vous de toute invitation pressante à installer un logiciel « pour rejoindre la réunion », surtout lors d’un premier contact professionnel ou d’un entretien d’embauche.
- Ne cliquez jamais sur « Ouvrir quand même » pour une application que vous n’attendiez pas : ce bouton lève précisément la protection qui vient de vous alerter.
- Ne tapez votre mot de passe que dans une fenêtre que vous avez vous-même provoquée, par exemple l’installation d’une application connue ou une mise à jour de macOS.
Si vous avez suivi ces étapes
- Coupez le Wi-Fi et débranchez le câble réseau.
- Vérifiez la présence des fichiers signalés par Jamf :
~/.config/zoom/data.json, qui dissimule le mot de passe, et~/.local/share/cloudsync/.config/logs/sync.err, qui n’existe que si la porte dérobée a fonctionné. Ces dossiers sont masqués : dans le Finder, utilisez Aller › Aller au dossier et saisissez le chemin. - Depuis un autre appareil sain, changez les mots de passe de vos comptes importants, à commencer par la messagerie, surtout si vous réutilisiez votre mot de passe de session ailleurs.
- Considérez le Mac comme compromis. La voie la plus sûre consiste à l’effacer, à réinstaller macOS, puis à récupérer vos documents depuis une sauvegarde antérieure à l’installation du faux Zoom, sans restaurer les applications. Choisissez à cette occasion un nouveau mot de passe de session.
- Sur un Mac professionnel, prévenez votre service informatique ou votre prestataire avant toute manipulation : les fichiers et journaux peuvent servir à l’enquête.
Le scénario du faux installateur n’est pas isolé : les voleurs de données pour Mac misent sur les mêmes ressorts, comme la nouvelle version de MacSync ou l’arnaque ClickFix.
À ne pas faire
- Lancer un « nettoyeur » trouvé en ligne en espérant tout effacer.
- Reconnecter le Mac à un réseau d’entreprise avant de l’avoir réinstallé.
- Restaurer une sauvegarde complète, applications comprises, réalisée après l’installation du faux Zoom.
Sources
- Jamf Threat Labs : CloudSyncD, a two-stage macOS backdoor (30 septembre 2026)
- SecurityWeek : macOS Users Targeted by Fake Zoom Installer Carrying CloudSyncD Backdoor (2 octobre 2026)
- Photo d’illustration : Woman smiling and using laptop during video call in cozy wooden room, Shixart1985, CC BY 2.0, via Wikimedia Commons
Cet article a été préparé avec l’assistance d’une intelligence artificielle, à partir des sources citées.
À lire aussi

Faille CoreGraphics possiblement exploitée : installez macOS Tahoe 26.7.1 ou Sequoia 15.8.1
Installez sans attendre macOS Tahoe 26.7.1 ou Sequoia 15.8.1 : ces mises à jour corrigent CVE-2026-86950, une faille de CoreGraphics qu'Apple juge possiblement exploitée. Un simple fichier piégé suffisait à exécuter du code. Sous Golden Gate, passez à la 27.0.1.
Par La rédaction
Commentaires