ClickFix sur Mac : ne collez jamais dans le Terminal une commande dictée par un site
Si une page web, un faux CAPTCHA ou un prétendu support vous demande de coller une commande dans le Terminal, fermez la page. C'est l'arnaque ClickFix, l'une des principales portes d'entrée des voleurs de données sur Mac. Le garde-fou de Tahoe 26.4 aide, sans suffire.
Les protections de macOS, Gatekeeper en tête, contrôlent les applications téléchargées : signature, notarisation, avertissement à la première ouverture. L’arnaque ClickFix les contourne avec une idée simple : faire taper la commande malveillante par la victime elle-même, dans le Terminal. La commande télécharge et lance le logiciel malveillant sans passer par les contrôles habituels. D’après un rapport de Huntress cité par Malwarebytes, ClickFix aurait été à l’origine de plus de la moitié de l’activité des chargeurs de logiciels malveillants en 2025, toutes plateformes confondues.
Aucune faille de macOS n’est exploitée : il n’y a ni numéro CVE ni correctif à attendre. La défense, c’est vous.
Anatomie d’un piège
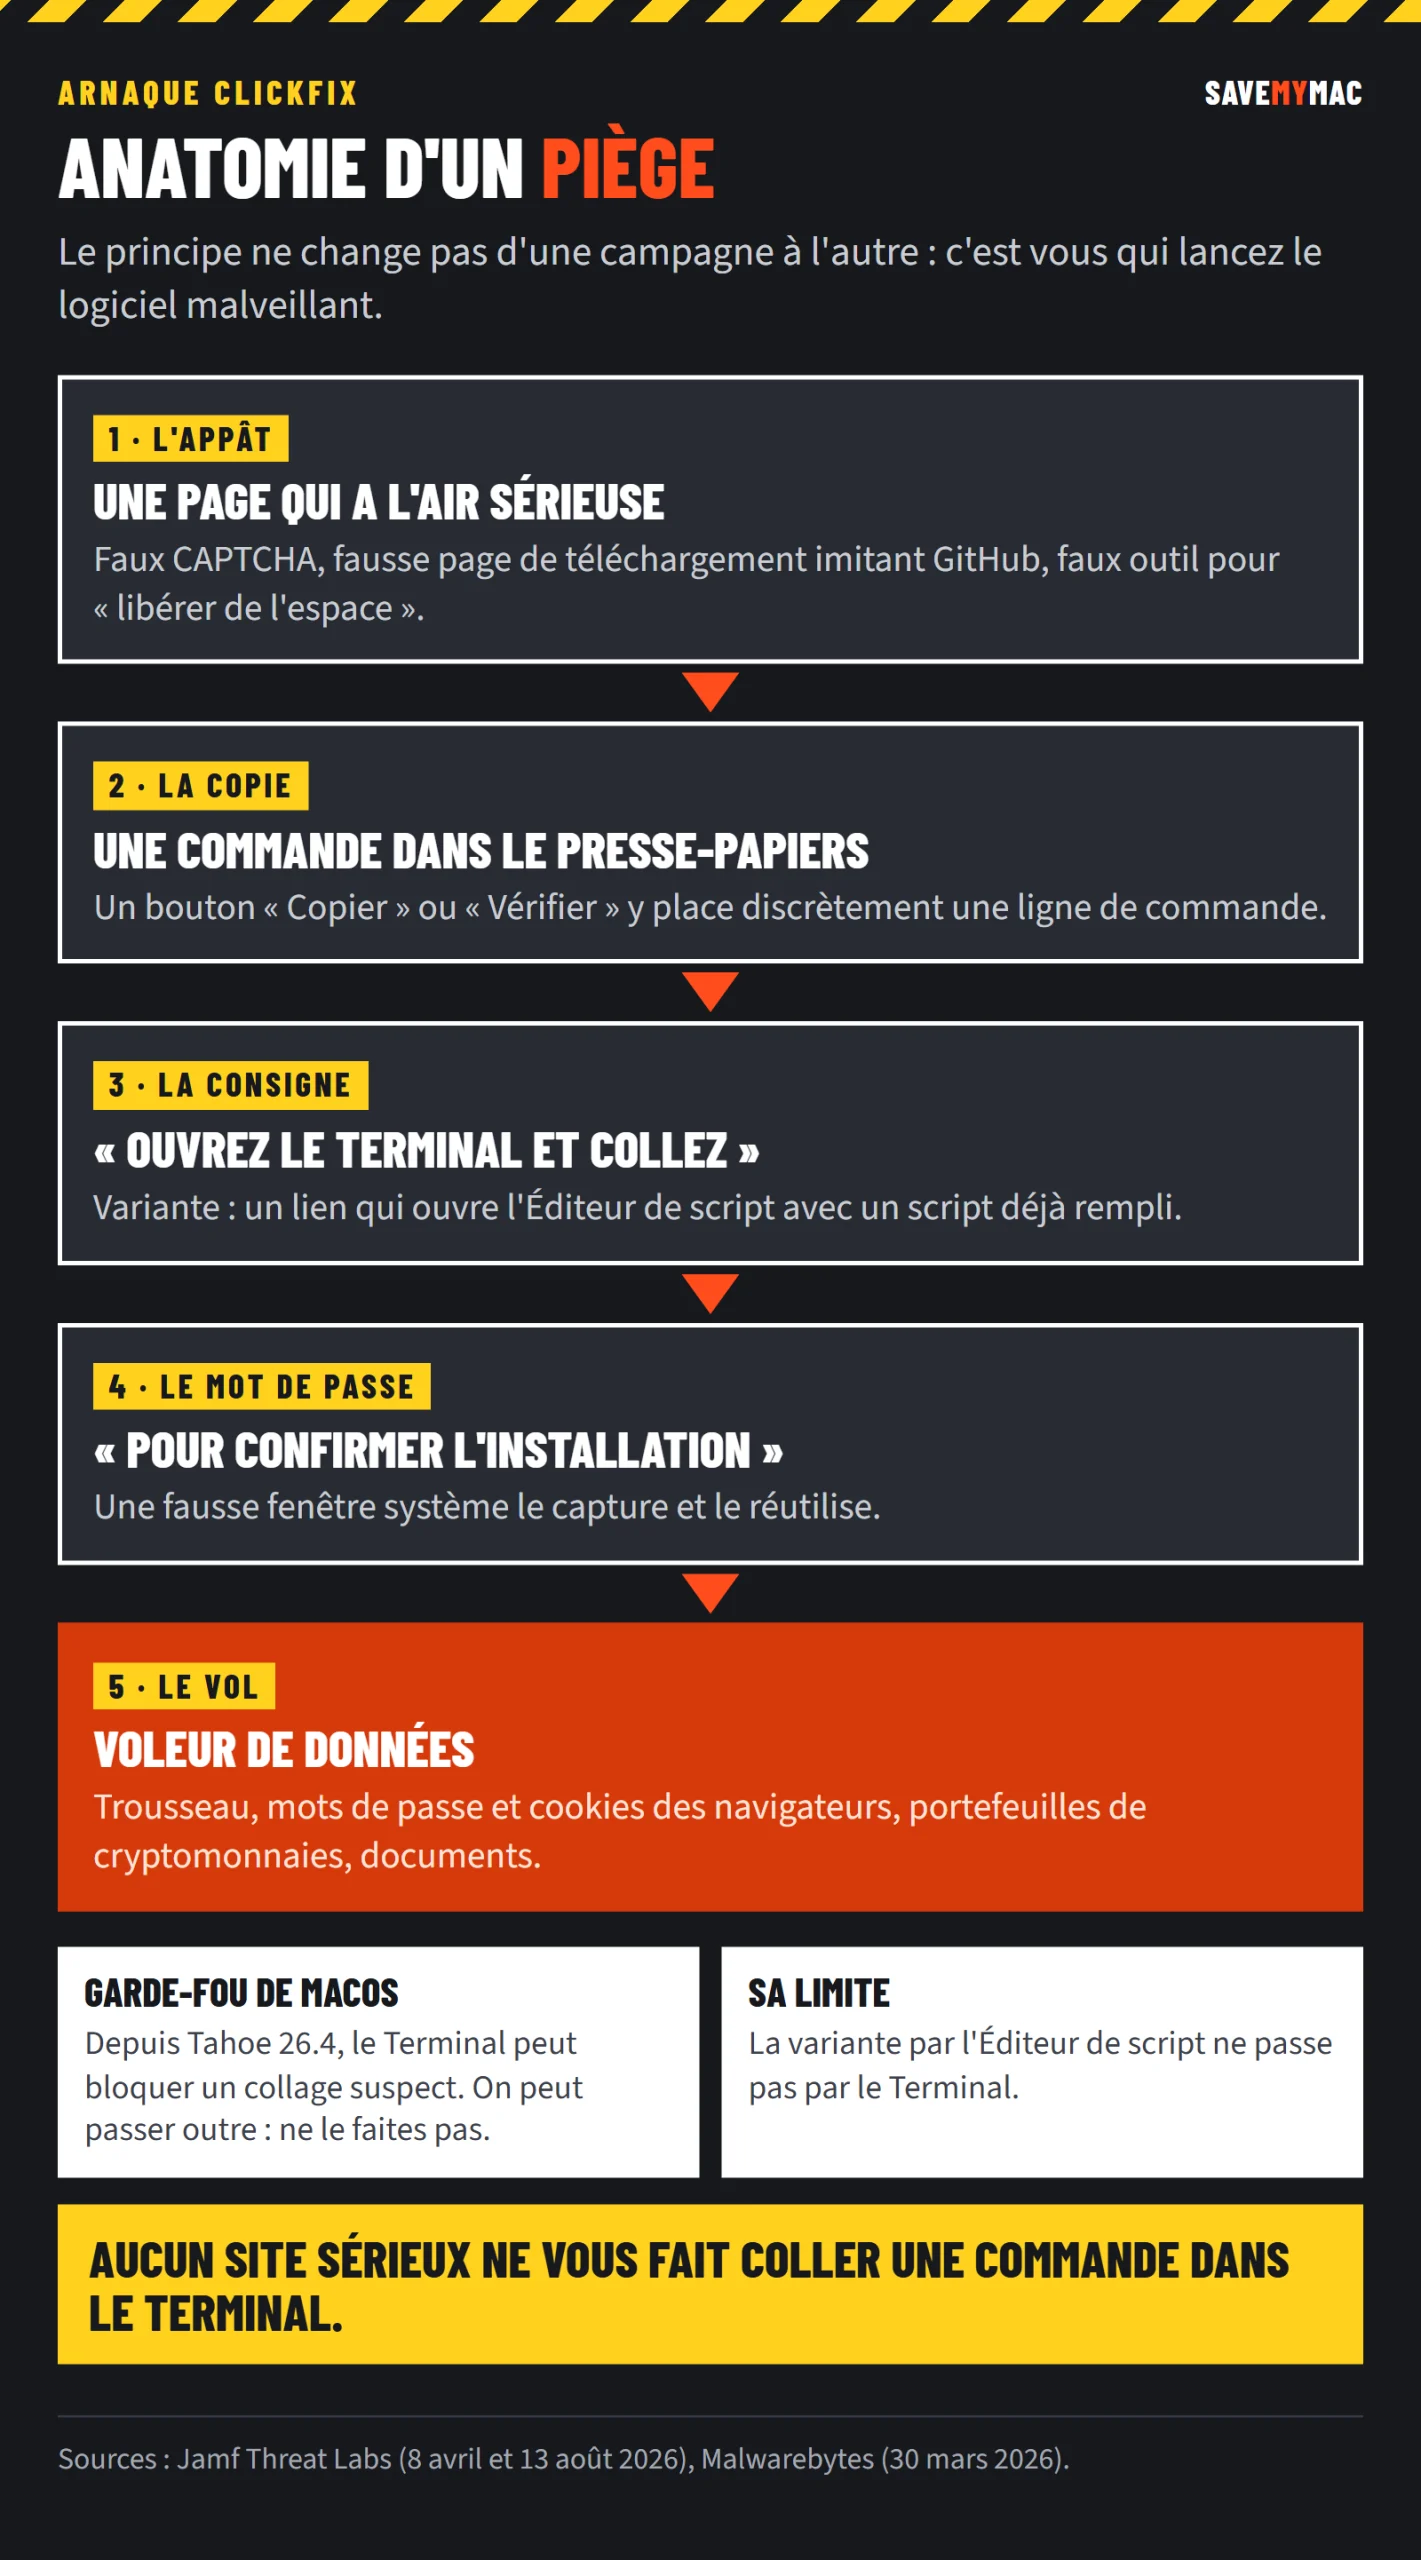
Trois mises en scène observées sur Mac
La fausse page de téléchargement
Jamf Threat Labs a décrit le 13 août une campagne qui imite une page GitHub, thème sombre et badge « éditeur vérifié » compris. À la place d’un bouton de téléchargement, un encadré « installation par le Terminal » propose une commande à copier. La page explique d’ouvrir le Terminal via Spotlight et d’y coller la commande. Le mot de passe de session est ensuite demandé « pour confirmer l’installation ». Le programme installé, baptisé AmnesiaStealer, récupère le trousseau, les données d’une quinzaine de navigateurs basés sur Chromium, les extensions de portefeuilles de cryptomonnaies, les notes et la session Telegram, ainsi que des documents.
Le faux outil de maintenance
En avril, Jamf a repéré une variante qui se passe du Terminal. Une page aux couleurs d’Apple promet de « libérer de l’espace disque ». Le bouton d’exécution utilise un lien spécial qui ouvre l’Éditeur de script avec un script déjà rédigé ; le navigateur demande seulement s’il faut autoriser l’ouverture de l’Éditeur de script. Le script installe Atomic Stealer, un voleur de données très répandu.
Le faux CAPTCHA
C’est la forme la plus connue : une page prétend vérifier que vous n’êtes pas un robot et vous demande, pour « terminer la vérification », de coller dans le Terminal un texte qu’elle a discrètement placé dans votre presse-papiers. Aucun vrai CAPTCHA ne fonctionne ainsi.
Le garde-fou de macOS Tahoe 26.4
Depuis macOS Tahoe 26.4, sorti en mars, le Terminal peut bloquer le collage d’une commande jugée suspecte et afficher un avertissement expliquant que des escrocs poussent les utilisateurs à coller du texte dans le Terminal. Apple n’a pas documenté officiellement cette protection et ne publie pas la liste des commandes qui la déclenchent. Deux limites à retenir : l’utilisateur peut passer outre d’un clic, et la variante par l’Éditeur de script ne passe pas par le Terminal. Cette protection concerne les Mac Apple silicon comme les Mac Intel, à condition d’être sous Tahoe 26.4 ou une version ultérieure.
Les réflexes à adopter
- Retenez la règle : aucun site, CAPTCHA, support technique ou recruteur légitime ne vous demande de coller une commande dans le Terminal. Fermez l’onglet, ou quittez le navigateur.
- Si une page veut ouvrir l’Éditeur de script, refusez dans la fenêtre du navigateur.
- Si le Terminal affiche un avertissement au moment de coller, ne passez jamais outre.
- Ne saisissez jamais votre mot de passe de session dans une fenêtre apparue après une commande collée ou un script lancé.
- Pour une vraie procédure de dépannage, référez-vous à la documentation officielle de l’éditeur, pas à une page découverte au fil d’une recherche.
- Gardez macOS à jour : Réglages Système › Général › Mise à jour de logiciels.
Si vous avez collé la commande
- Coupez immédiatement le Wi-Fi et débranchez le réseau, puis éjectez et débranchez vos disques de sauvegarde.
- Depuis un autre appareil sain, changez vos mots de passe, messagerie et compte Apple en tête, et déconnectez toutes les sessions ouvertes : ces logiciels volent aussi les cookies, qui permettent de reprendre une session sans mot de passe.
- Si des identifiants bancaires étaient enregistrés dans le navigateur, prévenez votre banque.
- Effacez le Mac et réinstallez macOS, puis restaurez vos documents depuis une sauvegarde antérieure à l’incident, sans les applications.
- Faites-vous aider par un professionnel si vous n’êtes pas à l’aise, et systématiquement s’il s’agit d’un Mac professionnel.
À ne pas faire
- Coller une « commande de nettoyage » trouvée sur un autre site pour réparer les dégâts.
- Installer l’antivirus « miracle » proposé par une fenêtre surgissante.
- Continuer à utiliser le Mac pour vos comptes sensibles avant de l’avoir réinstallé.
La même logique, faire agir la victime à sa place, se retrouve chez MacSync, qui se cache dans de fausses applications.
Sources
- Malwarebytes : New macOS security feature will alert users about possible ClickFix attacks (30 mars 2026)
- Jamf Threat Labs : ClickFix Malware Uses macOS Script Editor to Deliver Atomic Stealer (8 avril 2026)
- Jamf Threat Labs : AmnesiaStealer, macOS infostealer (13 août 2026)
- Photo d’illustration : MacBook Air keyboard 3, TheumasNL, CC BY-SA 4.0, via Wikimedia Commons
Cet article a été préparé avec l’assistance d’une intelligence artificielle, à partir des sources citées.
À lire aussi

MacSync change de méthode : le voleur de données vise développeurs et détenteurs de cryptomonnaies
N'installez ni portefeuille de cryptomonnaies inconnu ni logiciel « cracké » : c'est par là que se propage la nouvelle version de MacSync, analysée par Kaspersky. Ce voleur de données détourne même un calendrier iCloud et s'installe durablement en se faisant passer pour le Finder.
Par La rédaction
Commentaires